L’histoire de la semaine
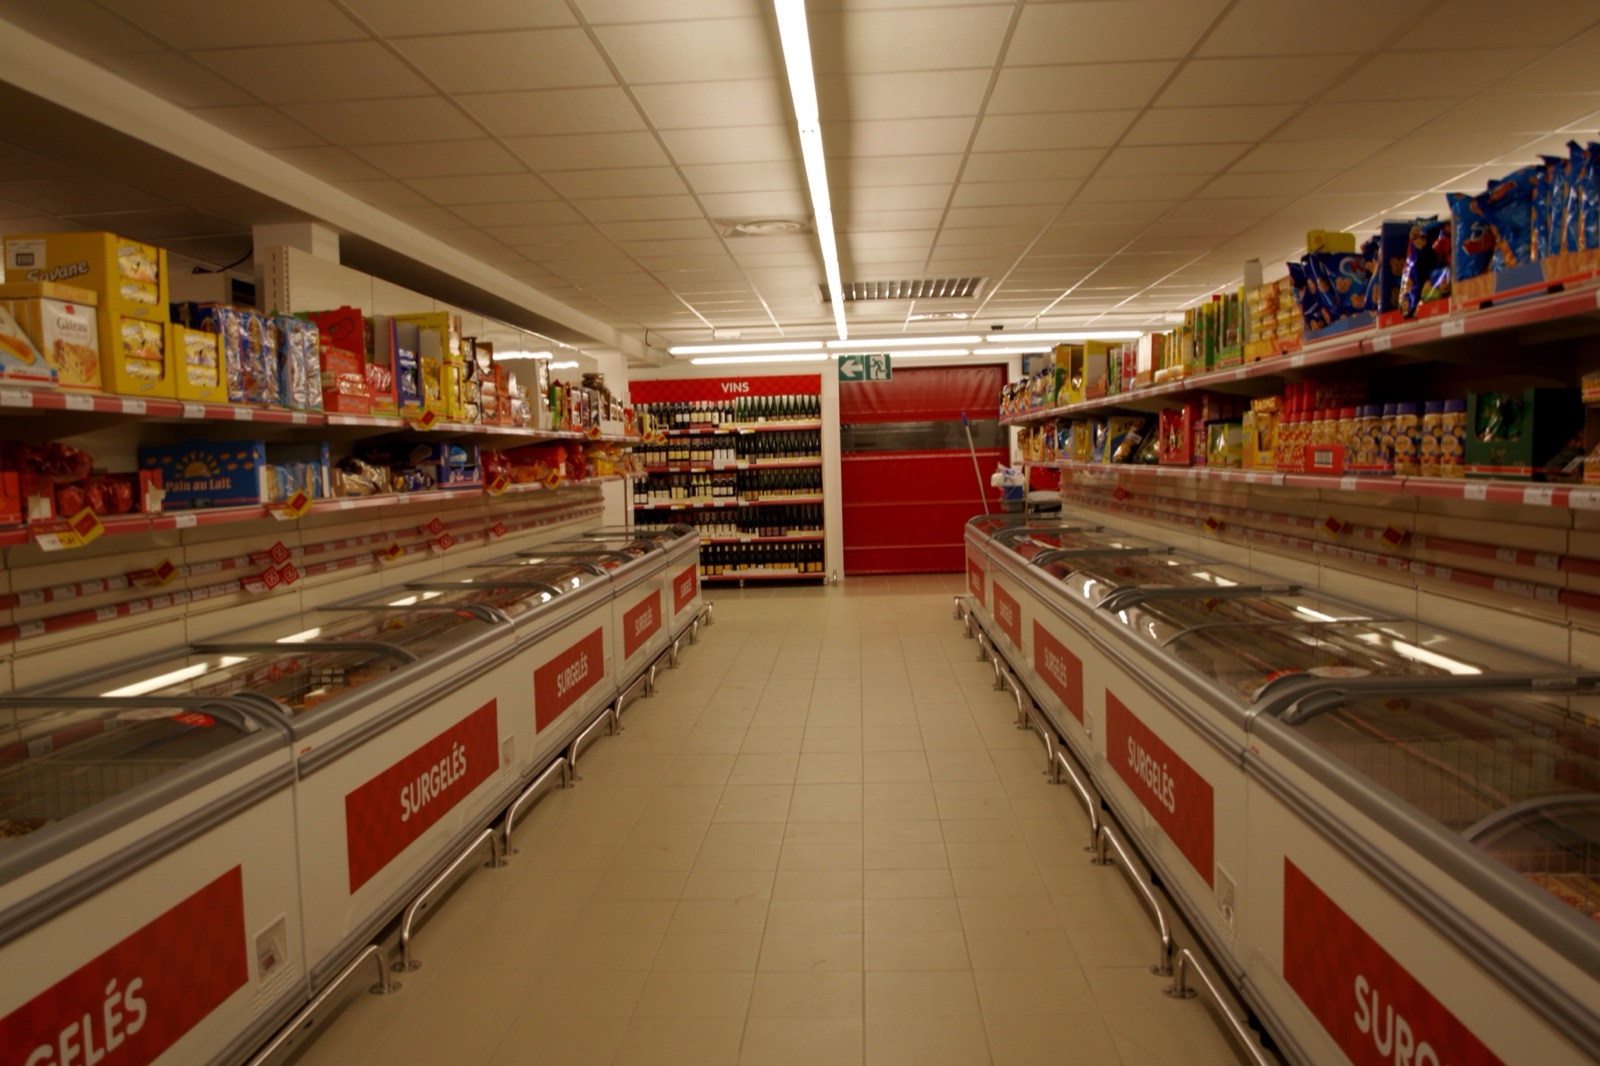
Vous avez vu les images : des rayons de surgelés vidés dans plusieurs centaines de supermarchés, après qu’un inconnu a mis leurs frigos en dégivrage forcé dans la nuit du 11 au 12 octobre. Je ne vais pas vous raconter l’affaire, vous l’avez sans doute déjà lue cette semaine.
La question à laquelle je vais tenter de répondre aujourd’hui : sommes-nous menacés également à notre domicile ? Rassurez-vous, pas d’alarmisme dans ce numéro de ma newsletter, mais quelques histoires, et les conseils pour vous protéger et limiter le risque sur votre vie privée.
Avant de commencer, je vous rappelle que mon livre sort le 22/10. N’hésitez pas à le commander auprès de votre libraire de quartier. Tous les détails ici. Et si vous connaissez des personnes que ça peut intéresser, parlez-en autour de vous !
Ce qui se passe déjà chez nous
Commençons par l’ordre de grandeur. En 2021, l’association de consommateurs britannique Which? a meublé une fausse maison d’objets du commerce, télé, thermostat, bouilloire, caméra, et l’a laissée branchée. La semaine la plus chargée, elle a compté 12 807 tentatives de scan ou d’intrusion, dont 2 435 essais de connexion avec un mot de passe d’usine : 14 par heure. Une caméra à 40 £ achetée sur Amazon, étiquetée « Amazon’s Choice », a été prise en main par un inconnu peu après son installation. Bitdefender, qui surveille 3,8 millions de foyers, compte en 2024 une moyenne de 21 objets connectés par maison, une dizaine d’attaques par jour contre eux, et 99,3 % de ces attaques visent une faille déjà connue. Autrement dit, un objet pas mis à jour, comme les frigos de supermarché.
J’expose ci-dessous quelques cas concrets, certains plus anxiogènes que d’autres. Tous sont un risque pour votre vie privée.
- Un autre vous regarde.
Décembre 2018, Houston : une voix sort de la caméra Nest installée dans la chambre d’un bébé de quatre mois. « Je vais kidnapper votre bébé. Je suis dans sa chambre. » Pas de faille chez Nest : un mot de passe réutilisé, récupéré dans la fuite de données d’un autre site. Mai 2023 : la FTC accuse Ring, la filiale caméras d’Amazon, d’avoir laissé tous ses employés et sous-traitants accéder à toutes les vidéos de ses clients. L’un d’eux a regardé pendant des mois des milliers d’enregistrements de clientes, chambres et salles de bain comprises, jusqu’à ce qu’un collègue le remarque. Février 2024 : après une panne, 13 000 clients de Wyze voient dans leur application les vignettes des caméras d’autres foyers.
- Votre aspirateur vous photographie.
Décembre 2022 : la MIT Technology Review publie des images prises par des Roomba, dont une femme assise aux toilettes. Les robots étaient des modèles de test, et les photos avaient été envoyées à un sous-traitant pour entraîner l’IA, puis partagées sur Facebook par des annotateurs payés à la tâche au Venezuela. Mai 2024 : aux États-Unis, des Ecovacs Deebot X2 sont pris en main à distance ; un robot poursuit le chien de la maison, un autre hurle des insultes racistes à son propriétaire devant son fils.
- Votre device sert à attaquer quelqu’un d’autre, sans votre accord, et sans que vous le remarquiez.
Juin 2025 : le FBI alerte sur BadBox 2.0, plus d’un million de boîtiers Android bon marché, certains infectés avant même d’être déballés, loués à des fraudeurs pour faire passer leur trafic par votre connexion. Décembre 2025 : Kimwolf, bâti sur plus de deux millions de boîtiers Android TV non officiels, déploie l’attaque la plus massive jamais rendue publique. Dix ans plus tôt, c’étaient des caméras, l’armée Mirai, qui avaient rendu Twitter et Spotify inaccessibles.
- Les jouets de vos enfants comme espions.
Décembre 2017, en France cette fois : la CNIL met en demeure le fabricant de la poupée Cayla et du robot i-Que. À neuf mètres, depuis la rue, n’importe qui pouvait se connecter en Bluetooth au jouet sans code, parler à l’enfant ou écouter la famille. La même année, l’Allemagne classe les montres connectées pour enfants parmi les dispositifs d’espionnage et demande aux parents de les détruire. En février 2019, la Commission européenne ordonne le rappel d’une montre Enox dont le serveur laissait localiser l’enfant sans la moindre authentification.
- L’objet qui se retourne contre vous
Juin 2018 : le New York Times recueille plus de trente témoignages de victimes de violences conjugales, d’avocats et de foyers d’accueil. Un climatiseur qui s’éteint tout seul, une serrure dont le code change chaque jour. L’ex-conjoint avait en fait gardé l’application et s’en servait pour faire vivre un enfer à son ex-partenaire. Même chose pour la voiture, cette fois-ci avec un impact sur la vie privée : en 2024, le même journal révèle en effet que General Motors vendait à des courtiers les freinages et accélérations de ses conducteurs. La FTC le lui a interdit en janvier 2025.
- Quand le fabricant ferme, l’objet n’est plus mis à jour, voire ne fonctionne plus . Revolv, hub domotique arrêté par Nest, filiale de Google, le 15 mai 2016. Insteon, dont les serveurs sont coupés sans prévenir en avril 2022.
Dans chaque cas, l’objet a obéi à quelqu’un d’autre que son propriétaire : un inconnu qui avait trouvé une faille, un employé, un ex-conjoint, un fabricant en faillite.
Et l’IA va en rajouter une couche
Le jour même de l’attaque des frigos, le 12 octobre, les chercheurs d’Anthropic ont publié une note. Leur question : un petit modèle d’IA pourrait-il s’installer lui-même sur des objets connectés, se copier de l’un à l’autre, et tourner sans aucun serveur ?
Pour le savoir, ils ont acheté quinze boîtiers Android TV à 55$ pièce, les mêmes que ceux de BadBox et Kimwolf évoqués au point 3, et y ont fait tourner un modèle de 26 milliards de paramètres réparti sur les quinze devices. C’est lent, moins d’un mot par seconde, mais ça tourne. Dans un réseau simulé, un seul modèle ouvert, GLM-5.2, a réussi la chaîne complète : trouver les cibles, s’y installer, se relancer, recommencer. Installer le modèle sur un nouvel appareil prend entre un et six jours selon sa taille. Les auteurs sont clairs : il n’existe pas de « réplicateur sauvage » aujourd’hui, et leur test rend l’effraction triviale, ce qui en fait « une borne haute ». Mais en extrapolant, ils situent à fin 2026 le moment où un modèle de 30 milliards de paramètres ou moins atteindrait ce niveau d’auto-réplication.
La première défense que proposent les auteurs : réduire le nombre d’objets vulnérables, en citant l’interdiction britannique des mots de passe par défaut dont je vous parle juste en dessous.
Les futurs objets seront mieux protégés, en théorie
Le 29 avril 2024, le Royaume-Uni interdit la vente d’objets connectés livrés avec un mot de passe par défaut. Depuis le 1er août 2025, l’Europe impose des exigences de cybersécurité à tout appareil sans fil mis sur le marché, du babyphone au routeur. Depuis le 11 septembre 2026, le Cyber Resilience Act oblige les fabricants à signaler sous 24 heures une faille activement exploitée. Et à partir du 11 décembre 2027, il leur imposera une période d’assistance d’au moins cinq ans, avec sa date de fin « précisée au moment de l’achat ».
Tout cela règle le problème de ce qui sera vendu demain. Mais ça ne change pas grand chose sur le parc installé. Les frigos défectueux avaient, pour la plupart, fini leur vie en 2021. Le CERT-FR l’écrit sans détour : un équipement en fin de vie exposé sur Internet présente « une très forte probabilité de compromission ».
Le danger réside donc sur les objets connectés que vous possédez déjà.
Cybermalveillance.gouv.fr publie depuis 2020 dix bonnes pratiques pour les objets connectés, dont la neuvième dit précisément de limiter leur accès à vos autres appareils. Mais personne ne le fait vraiment. J’y viens juste après avec quelques règles à respecter, mais je voulais d’abord vous expliquer comment je gère le sujet au quotidien.
Ce que je fais
Faut-il avoir peur de vos objets connectés ? Si vous avez des objets connectés qui écoutent, filment ou prennent en photo, vous devez être prudents. Si vous n’avez rien de tout ça, vous êtes moins exposés. Mais dans tous les cas, un objet connecté devrait n’obéir qu’à vous, ne voir que ce dont il a besoin, et continuer à fonctionner même si le fabricant fait faillite.
Chez moi, ce principe se traduit par trois règles.
Séparer. Mes objets connectés vivent sur un réseau à part (un VLAN dédié), sans accès au reste de la maison. Si l’un des objets est compromis, il ne voit ni mon ordinateur, ni mes sauvegardes sur mon NAS, ni mes téléphones.
Surveiller. Un filtre DNS (AdGuard Home) enregistre chaque appel que mes objets passent vers l’extérieur. C’est là que j’ai vu que ma VMC contactait des serveurs en Chine en permanence, sans que je lui demande rien. Sans ce filtre, je n’aurais rien su.
Ne pas dépendre du fabricant. Autant que possible, je choisis des objets qui peuvent être pilotés en local par un logiciel ouvert (Home Assistant), sans passer par le cloud de la marque. Le jour où le fabricant arrête les mises à jour, ou ferme, l’objet continue de marcher chez moi.
Je sais que ces trois règles demandent du temps et un certain goût pour la technique. Elles ne sont pas à la portée de tout le monde. Ce n’est pas grave, car chacune a une version simple, qui tient dans votre box et en dix minutes, et les voici.
À la semaine prochaine,
Guillaume
Sources et références (39 liens)
L’histoire de la semaine
- franceinfo - Un piratage « pas si sophistiqué que ça » : ce que l’on sait de la cyberattaque qui a fait monter en température les frigos de supermarchés (13 octobre 2026)
- Tom’s Guide - Cyberattaque des frigos de supermarchés : « Des appareils Danfoss exposés sont toujours en ligne » (14 octobre 2026)
- CERT-FR - Alerte CERTFR-2026-ALE-012 : incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération (12 octobre 2026, mise à jour le 16)
- Claroty Team82 - Freeze the Controller, Defrost the Food : Uncovering Vulnerabilities in Danfoss Refrigeration Controllers (9 août 2026)
- Wikipedia - Shodan (website)
Chez nous
- Which? - How the smart home could be at risk from hackers (2 juillet 2021)
- Bitdefender et Netgear - 2024 IoT Security Landscape Report (28 juin 2024, PDF)
- NBC News - ‘I’m in your baby’s room’: Nest cam hacks show risk of internet-connected devices (21 décembre 2018)
- Malwarebytes - Ring agrees to pay $5.6 million after cameras were used to spy on customers (avril 2024)
- TechSpot - Amazon agrees to $5.8 million settlement with FTC over Ring (mai 2023)
- 9to5Google - Wyze camera breach : 13,000 users saw thumbnails from other people’s cameras (19 février 2024)
- PetaPixel - Robot Vacuum Took Photo of Woman on Toilet That Was Shared on Facebook (21 décembre 2022)
- Vice - Ecovacs robot vacuums hacked to shout slurs at their owners (octobre 2024)
- BleepingComputer - FBI : BADBOX 2.0 Android malware infects millions of consumer devices (juin 2025)
- KrebsOnSecurity - Who Benefited from the Aisuru and Kimwolf Botnets? (8 janvier 2026)
- BleepingComputer - Aisuru botnet sets new record with 31.4 Tbps DDoS attack (29 janvier 2026)
- KrebsOnSecurity - Archives Aisuru, dont KrebsOnSecurity Hit With Near-Record 6.3 Tbps DDoS (20 mai 2025)
- KrebsOnSecurity - Hacked Cameras, DVRs Powered Today’s Massive Internet Outage (21 octobre 2016)
- Le Monde du Droit - CNIL : mise en demeure publique d’un fabricant de jouets connectés (décembre 2017)
- Journal du Geek - La poupée Cayla et le robot i-Que, deux jouets d’espionnage selon la CNIL (5 décembre 2017)
- Help Net Security - German government bans children’s smartwatches, tells parents to destroy them (2017)
- WeLiveSecurity - European Commission orders recall of children’s smartwatch over security concerns (5 février 2019)
- CNBC, reprise du New York Times - Thermostats, Locks and Lights : Digital Tools of Domestic Abuse (juin 2018)
- Kelley Blue Book - GM banned from selling driver data (janvier 2025)
- TechRadar - Nest is turning this smart home hub into an expensive paperweight (avril 2016)
- PCMag - Smart Home Company Insteon Shuts Down Servers Without Warning (avril 2022)
L’IA
- Anthropic - Self-replicating AI (Frontier Red Team, 12 octobre 2026)
- BleepingComputer - Anthropic warns self-replicating AI could spread to your smart devices (13 octobre 2026)
- MacGeneration - Anthropic imagine des IA capables de se reproduire dans nos objets connectés… et les teste sur des Android TV à 55 $ (14 octobre 2026)
La France et l’Europe
- The Hacker News - New U.K. Law Bans Default Passwords on Smart Devices Starting April 2024
- Allnews - De nombreux appareils connectés ne sont pas conformes à la nouvelle directive de sécurité (directive RED, 1er août 2025)
- Blog du Modérateur - Cyber Resilience Act : ce qui change pour les pros du digital dès le 11 septembre 2026
- Règlement (UE) 2024/2847 (Cyber Resilience Act), article 13 : période d’assistance et information au moment de l’achat
- Cybermalveillance.gouv.fr - La sécurité des objets connectés (IoT) : 10 bonnes pratiques
Le geste
- Selectra - Wi-Fi invité : un réseau séparé pour vos visiteurs et vos objets connectés (2026)
- SysKB - NextDNS : bloquer les pubs et trackers sur tous vos appareils (guide 2026)
En bref